Bruselas, 7 de noviembre de 2026. Una oleada de ciberataques contra los sistemas de refrigeración conectados a internet ha obligado a tirar alimentos en supermercados de al menos nueve países europeos y ha alcanzado las cámaras frías de tres centros del servicio francés de sangre (EFS). Los atacantes elevaron la temperatura de congeladores hasta 50 °C o forzaron ciclos de descongelación. La Comisión Europea, ENISA y Europol emitieron una declaración conjunta el 4 de noviembre, y al día siguiente el FBI y la agencia estadounidense CISA alertaron de una «amenaza» activa contra estos equipos.
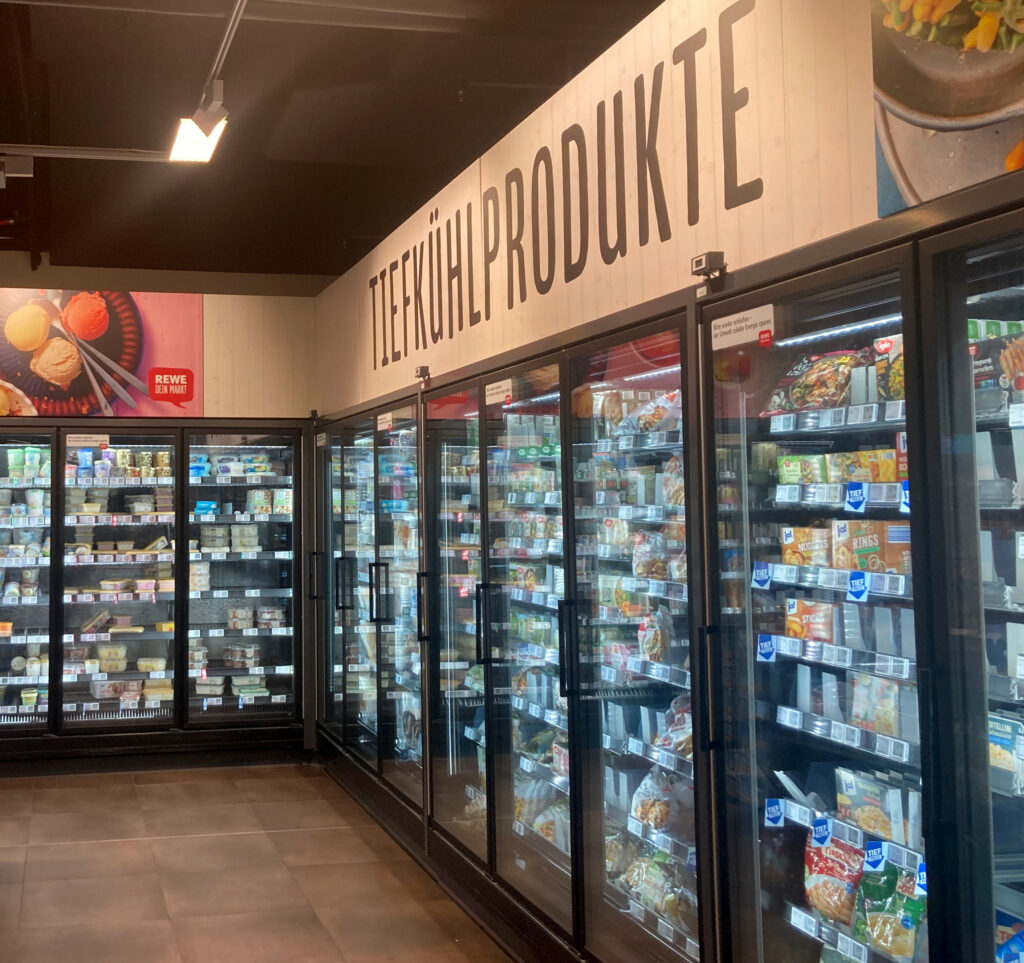
50 °C
en algunos congeladores
Temperatura fijada por los atacantes en equipos de Francia, Estonia y otros países.
250-350
supermercados franceses
Afectados en octubre, según BleepingComputer, en la primera gran oleada.
3
centros de sangre
Del EFS francés, alcanzados el 2 de noviembre a través de su proveedor de frío. No se perdieron productos.
3.124
controladores expuestos
Seguían accesibles desde internet el 5 de noviembre, el 47 % de los 6.695 que contó Censys en octubre.
De Francia a media Europa en tres semanas
La primera oleada llegó en octubre a Francia, donde entre 250 y 350 supermercados de cadenas como Intermarché, Carrefour Market, Monoprix, Leclerc y Super U vieron cómo sus neveras y congeladores se calentaban, según BleepingComputer. Los atacantes accedieron a controladores de refrigeración con software antiguo de la danesa Danfoss y activaron a distancia la descongelación automática, lo que obligó a desechar productos frescos y congelados. Al Jazeera informa de que en Francia hubo también incendios.
La madrugada del 2 de noviembre los ataques se extendieron. En Suecia, ICA y Coop sufrieron subidas de temperatura (Coop habló de seis tiendas), y Axfood vio afectados los congeladores de un centro de distribución cercano a Gotemburgo. En Irlanda, SuperValu detectó el problema en 13 de sus 223 tiendas; en Bélgica y Luxemburgo, decenas de establecimientos de Ahold Delhaize registraron incidencias, y Colruyt informó de cinco tiendas Spar en Bélgica. En Estonia, los sistemas se fijaron en 50 °C, según el consejero delegado de la empresa de frío Kitman Coldtech, Jann Mutso.
El comisario europeo de Agricultura, Christophe Hansen, calificó los ataques de «intento deliberado de alterar» el suministro de alimentos de la UE, según Al Jazeera. Por ahora no se han conocido casos en España.
Bancos de sangre y bases militares
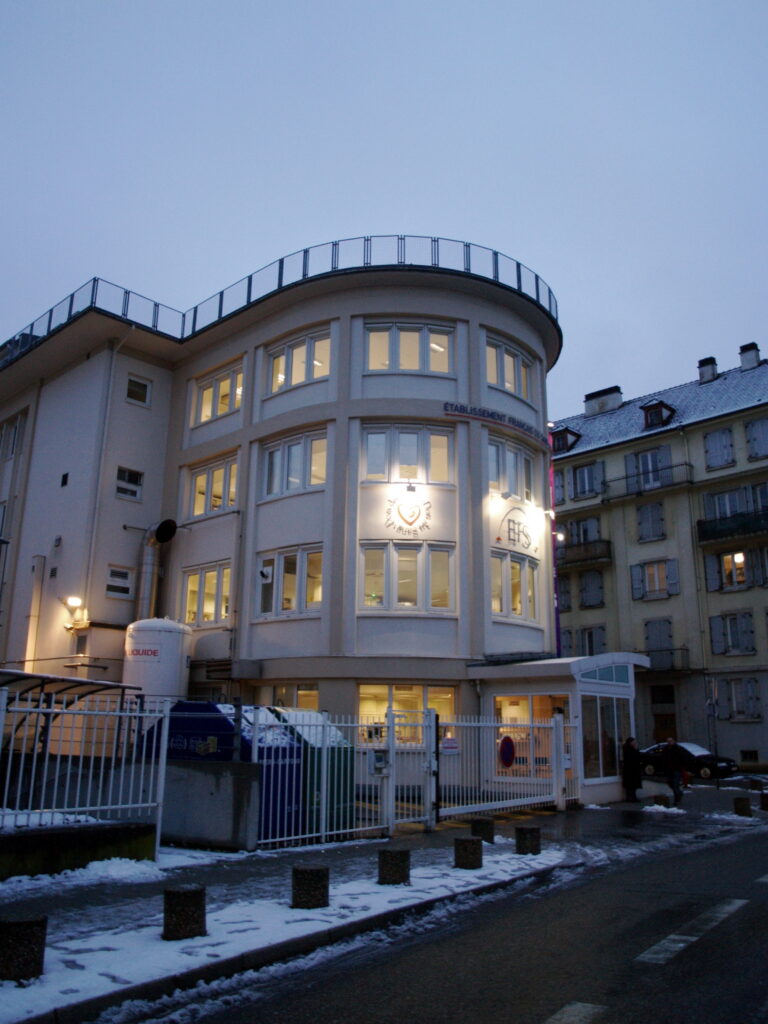
El ataque más delicado afectó al Établissement français du sang (EFS), el servicio público francés de transfusiones. El 2 de noviembre, la intrusión en su proveedor de refrigeración elevó la temperatura y alteró la descongelación en tres de sus instalaciones, que guardan productos sanguíneos antes de enviarlos a los hospitales. Según BleepingComputer, el EFS asegura que no fue el objetivo directo, que «no se ha identificado ningún impacto sanitario» y que no se perdieron productos: las alarmas saltaron a tiempo y el personal trasladó el plasma a otras cámaras.
El proveedor europeo Coolworld Rentals confirmó un incidente en su software de monitorización remota, causado por una vulnerabilidad en «un componente de un proveedor externo», y precisó que solo se vio afectado «un número limitado» de sus equipos. Al otro lado del Atlántico, según Nextgov/FCW, unas seis tiendas de bases militares de EE. UU. sufren averías similares en sus congeladores desde finales de agosto, y funcionarios estadounidenses sospechan de piratas vinculados a Irán, sin confirmación oficial.
Contraseñas de fábrica y equipos sin parches
La puerta de entrada fue sencilla. Euronews cita credenciales de fábrica como «Username: Supervisor» y «Password: 12345» en controladores conectados a internet sin VPN. Danfoss atribuye los ataques a equipos desprotegidos, con contraseñas por defecto y firmware desactualizado, y sostiene que la mayoría eran modelos antiguos que ya no reciben actualizaciones. Copeland, otro fabricante, ha reconocido una vulnerabilidad en controladores descatalogados.
La empresa de ciberseguridad Lupovis detectó más de 276 intentos de acceso de 91 actores distintos entre el 20 y el 30 de octubre, solo en sus sensores europeos. «Tienes que ser capaz de coordinar este ataque porque la mayor parte sucedió en un periodo de 24 horas», dijo su director, Xavier Bellekens, que ve un perfil propio de un Estado y apunta a Rusia, aunque sin certeza. Nadie ha reivindicado los ataques ni ha pedido rescate, y Rusia, a la que se atribuye una serie más amplia de incidentes contra infraestructuras, lo ha negado, según Al Jazeera.
Alertas a ambos lados del Atlántico
En su declaración conjunta del 4 de noviembre, ENISA, la Comisión Europea, el centro de ciberdelincuencia de Europol y las redes europeas de respuesta a incidentes pidieron a las empresas «tomar medidas inmediatas para mitigar la exposición» de estos sistemas. Recordaron que las entidades sujetas a la directiva NIS2 deben notificar los incidentes graves y que los fabricantes están obligados, desde septiembre, a comunicar las vulnerabilidades explotadas según la Ley de Ciberresiliencia.
En EE. UU., el aviso del 5 de noviembre de CISA, el FBI y los departamentos de Salud, Agricultura y Transporte advierte de que los atacantes pueden forzar ciclos continuos de calor o descongelación e impedir que los operarios vean la temperatura real, con riesgo de incendio. «Toda organización que dependa de sistemas de refrigeración y monitorización debería asumir que puede ser un objetivo», afirmó Chris Butera, de CISA, según Nextgov/FCW. Las agencias recomiendan desconectar los controladores de internet, cambiar las contraseñas, actualizar el firmware y retirar los equipos sin soporte.
Datos que varían según la fuente
- Número de países afectados en la oleada de noviembre: nueve según Euronews (a partir de Lupovis), al menos 11 según Wired, citado por Infobae.
- Alcance en Francia en octubre: BleepingComputer estima entre 250 y 350 supermercados; otras fuentes hablan de «cientos».
- Calificación de los hechos: varias agencias nacionales hablan de «ciberataque» y otras, como las de Suecia e Irlanda, de «incidente cibernético», según Euronews; ENISA evita llamarlo ciberataque.
- Autoría: Lupovis apunta a un posible actor estatal ruso; en los incidentes de las bases de EE. UU., funcionarios citados por Nextgov/FCW sospechan de Irán. Ninguna atribución está confirmada.
Fuentes consultadas
- Al Jazeera (2-11-2026): Suspected cyberattacks trigger supermarket fridge failures across Europe
- ENISA (4-11-2026): Joint statement on cyber incidents in refrigeration systems across the EU
- BleepingComputer (4-11-2026): Cyberattack disrupts blood storage refrigeration systems in France
- Nextgov/FCW (5-11-2026): US agencies warn of refrigeration hacks amid suspected attacks on military bases
- Euronews (7-11-2026): Los hackers sondearon durante días los sistemas de refrigeración antes de los ataques a supermercados europeos
- Infobae (7-11-2026): Estados Unidos alertó por hackers que suben la temperatura de refrigeradores de tiendas y bancos de sangre
- Newsweek (noviembre de 2026): FBI issues warning as hackers target grocery store refrigerators